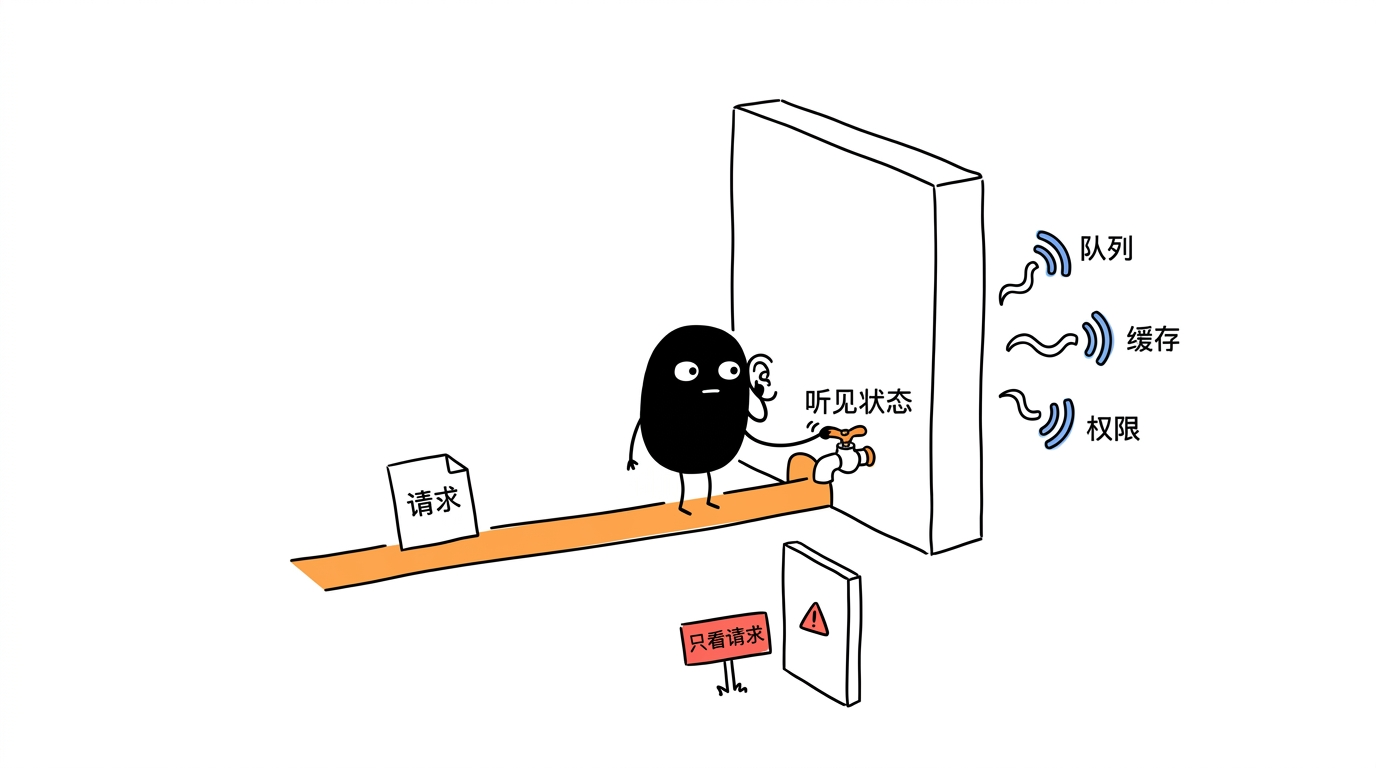
传统 API 网关的工作可以概括成一句话:收到请求,按规则找到上游,再把响应送回来。但 AI 系统把“请求”变成了一个会消耗 token、占用 KV cache、触发工具调用、需要流式回压的长生命周期任务。网关如果仍只看 URL、权重和健康检查,就会变成一扇很快的门,却不知道门后发生了什么。
这次到底发生了什么
在本次窗口(北京时间 7 月 24–25 日)内,vLLM 发布 `v0.26.0`,SGLang 发布 `v0.5.16`。两份官方 release 都把推理运行时继续往“可调度系统”推进:vLLM 增加按 KV-cache group 选择 attention backend、KV offloading 与分层存储、endpoint plugins;SGLang 增加请求优先级覆盖、`max_new_tokens` 上限、FlexKV 以及更细的调度和缓存能力。
这不是说网关突然变成了推理引擎,而是说明网关必须理解更多运行时事实:请求应该送到哪一类模型、哪个缓存层、哪个优先级队列,失败时能否切换,超时和 token 上限由谁负责。
用户给出的 IT News Online 转载稿 对应的原始 ACCESS Newswire 公告 发布于 7 月 21 日,早于本次窗口。公告称 AVAP Gateway Advanced 获得 2026 API World & DevNetwork 的 Best Innovation in API Gateways,官方 API World 获奖图也列出 AVAP Gateway Advanced。这里的时间边界很重要:奖项是背景,窗口内的 vLLM/SGLang release 才是“为什么现在重新审视网关”的触发器。

AVAP 的公开架构能确认什么
AVAP 的产品页把 Gateway Advanced 描述成 Lua-powered、高性能的智能网关,支持 TLS 1.3、Docker 化部署和虚拟代理管理。它公开描述的请求路径大致是:客户端或应用进入虚拟代理;网关在 TLS、安全策略和路由条件处做处理;Lua 逻辑结合 API 消费模式、历史数据和实时参数,决定请求重定向到哪一个后端;多个网关实例可以嵌套或横向增加,以应对更复杂的流量。
这是一种比“静态反向代理”更有野心的执行层:路由不只由路径决定,代理实例也不只是一个监听端口。AVAP Sphere 则承担设计、生成、发布、治理和持续演进的产品入口。对已有 AVAP 资产的团队,这种统一入口能减少 API 生命周期、网关配置和业务后端之间的交接。
把公开信息还原成一次请求,可以分成五步。第一步是接入:人类应用、Agent 或工具通过 HTTP/TLS 到达网关。第二步是匹配:虚拟代理按环境、API 产品和规则接住请求。第三步是执行:鉴权、限流、请求改写等策略在转发前完成,Lua 负责扩展未内置的判断。第四步是决策:路由器读取预设条件、历史消费模式和实时参数,选择目标实例。第五步是回传:后端响应经网关返回,同时把新的运行数据送入下一轮决策。
这里的关键不是框里有多少组件,而是反馈能否闭环。如果实时参数只包含连接数和响应时间,它仍然是传统自适应负载均衡;如果能纳入模型队列、首 token 延迟、KV 命中、剩余 token 预算和工具权限,它才接近 AI execution layer。AVAP 的公开页面确认了前一种动态路由框架,却没有公开后一组信号的接口契约。因此下图把“已公开路径”和“需要 POC 证明的反馈”刻意分开。
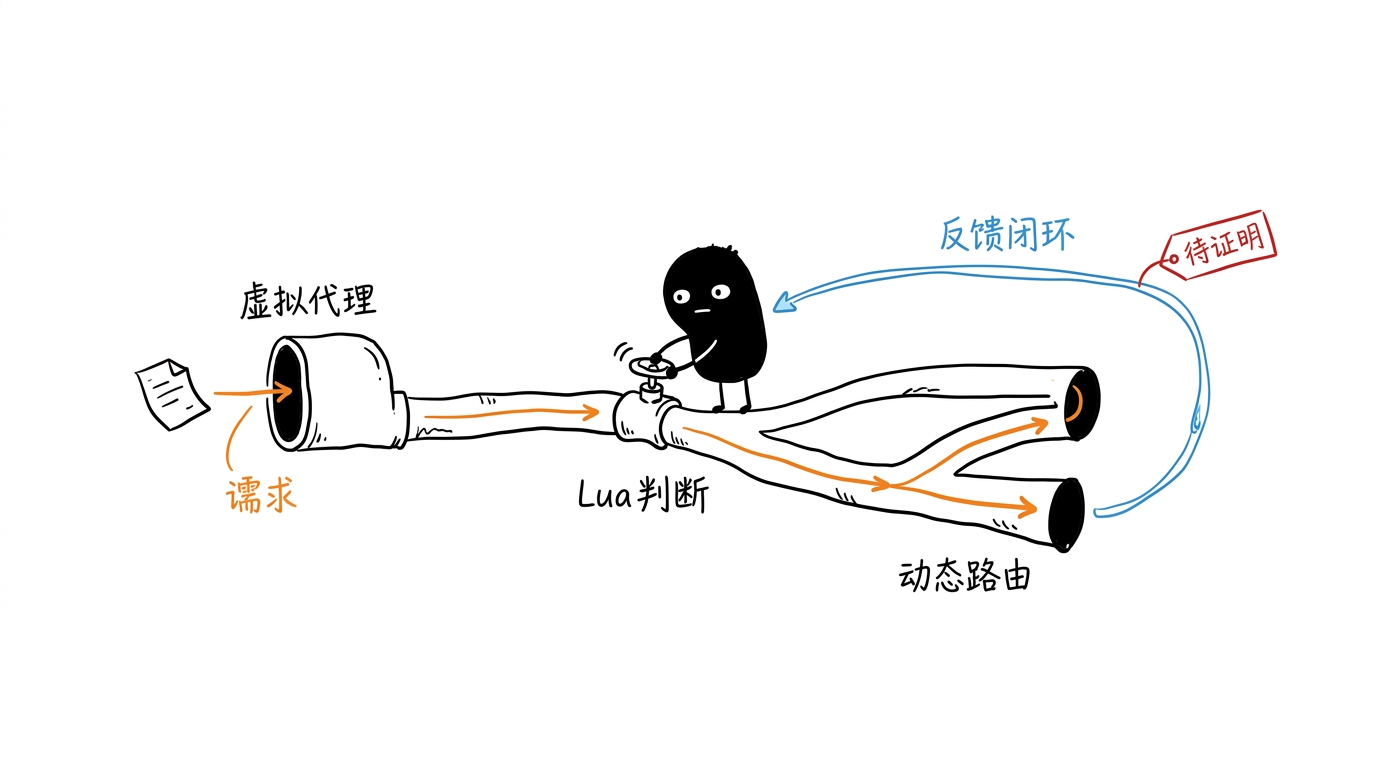
但公开材料没有给出完整的控制面/数据面协议、配置分发和回滚语义,也没有说明 token 级配额、语义缓存、模型路由、MCP 授权或跨区域故障切换的实现细节。新闻稿把 agents、MCP servers 和 enterprise knowledge 纳入统一 AI Systems,是清晰的产品方向;它还不是一组可复现实验结果。
适用性:谁会从中受益
AVAP Gateway Advanced 更适合三类场景。
-
已经使用 AVAP Sphere,希望把 API 设计、发布、虚拟代理和运行治理放在同一产品面内的企业。
-
同时接入传统 REST/SOAP、SaaS 和 AI 服务,需要按实时流量或业务条件做动态重定向的团队。
-
需要 Docker 化、可横向扩展,并愿意用 Lua 扩展网关行为的运维团队。
它不一定适合另三类场景:只接受开源组件和可审计实现的组织;已经以 Kubernetes Gateway API 或 Envoy xDS 为统一抽象、迁移成本很高的组织;以及要求供应商公开 token 成本、P99、配置收敛和故障演练数据,且希望先看基准再采购的组织。
优点与代价
优点在于产品边界清楚:虚拟代理提供隔离和多实例组织方式,Lua 提供运行时扩展,TLS 1.3 和 Docker 化部署覆盖了安全与交付的基本面,历史加实时参数的路由也比固定权重更接近 AI 流量的实际需求。
代价同样清楚。第一,架构可见性不足:没有公开的控制面、数据面、状态存储和一致性说明,故障时很难提前判断“控制面失联,数据面还能否用最后配置继续服务”。第二,AI 能力的证据不足:没有看到与 vLLM/SGLang 对接的 token-aware routing、KV-cache 感知、流式调度或 MCP 权限模型。第三,平台耦合可能很高;一旦 API 生命周期、网关配置和 AVAP 运行环境绑定,迁移和多云治理都要单独评估。
与其他网关怎么选
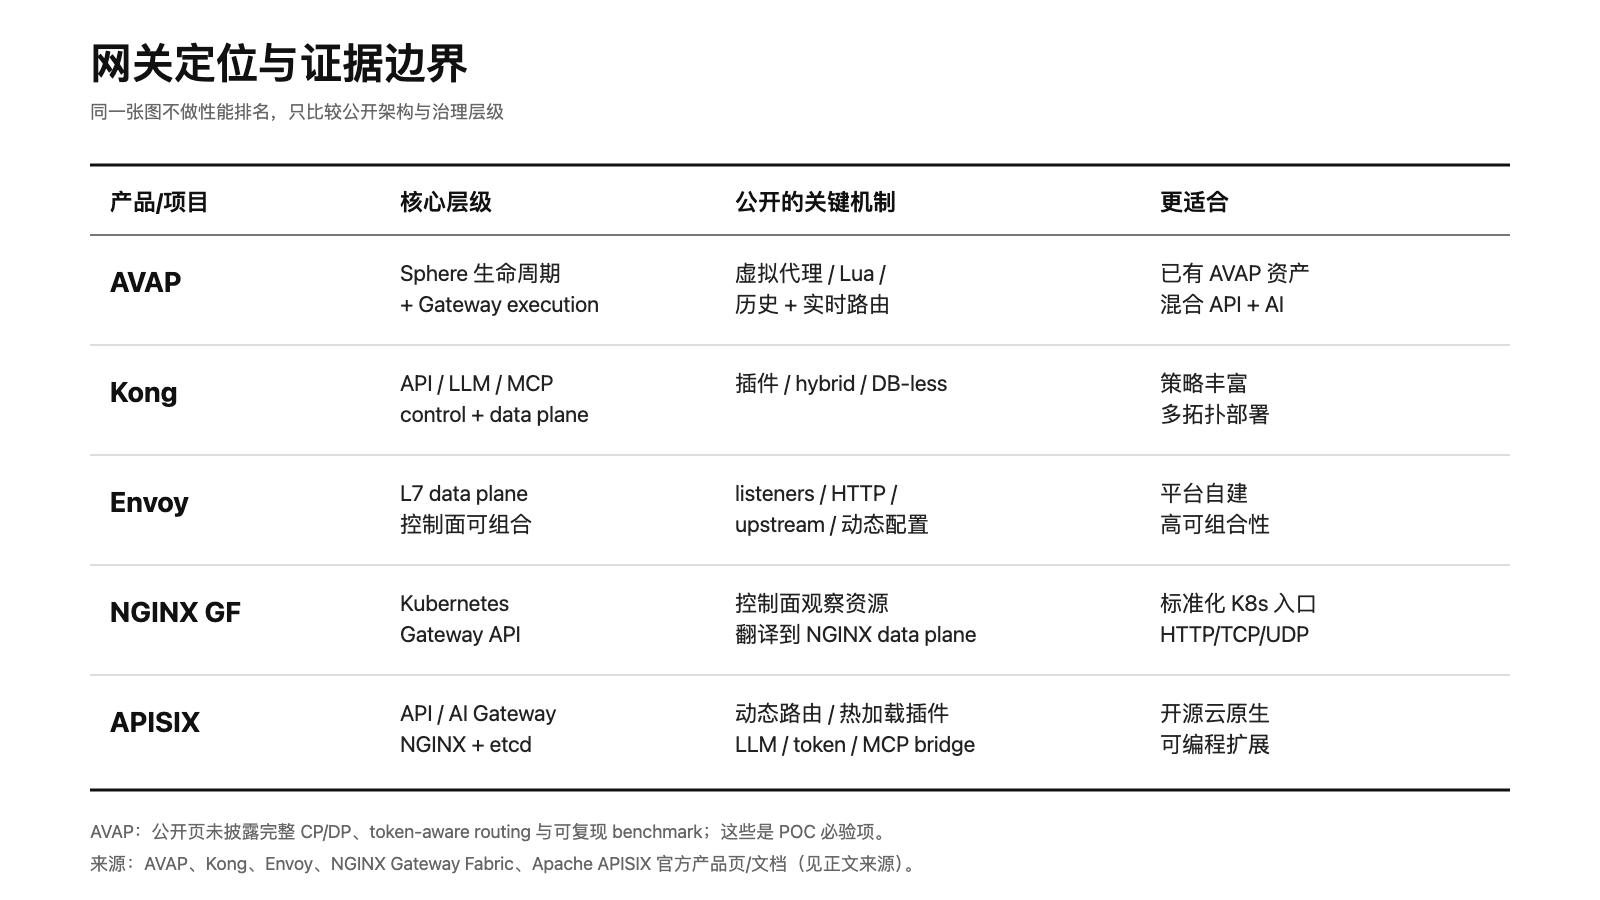
Kong 已把 API、LLM、MCP、插件和混合 control plane/data plane 做成成熟的产品组合,适合需要大量现成策略、插件和多种部署拓扑的团队;它的能力面更宽,但版本、插件和商业 edition 需要逐项核对。
Envoy 更像可组合的 L7 data plane。它提供 listener、HTTP、upstream、可观测性和动态配置能力,但 API 产品目录、开发者门户和业务治理通常要由上层控制面补齐。适合平台团队,不等于开箱即用的 API 管理平台。
NGINX Gateway Fabric 的重点是 Kubernetes Gateway API:控制面观察 Kubernetes 资源,翻译成 NGINX 配置并交给数据面。若团队要的是标准化 K8s 入口,它比 AVAP 更直接;若要跨 API、Agent、MCP 和业务知识做统一编排,则需要额外组件。
Apache APISIX 基于 NGINX 与 etcd,强调动态路由、热加载插件,并明确列出 AI proxy、LLM 负载均衡、token 限流和 MCP bridge。它在云原生和开源可扩展性上有优势,但仍需要团队自行组合 AI 运行时、身份和生命周期治理。
横向比较时,还要避免把不同层级放进同一张性能榜。Envoy 主要是数据面构件,NGINX Gateway Fabric 主要实现 Kubernetes Gateway API,Kong 和 APISIX 更接近可扩展的 API/AI 网关,AVAP 则把网关放进完整的 Sphere 生命周期平台。真正公平的问题不是“谁功能最多”,而是现有控制面能否复用、团队是否愿意维护插件、配置能否声明式审计,以及失败时责任边界是否明确。
对 AI 流量尤其要多问一层。普通健康检查只能告诉你端口是否存活;推理路由还要知道模型是否已加载、队列是否拥塞、上下文是否能复用、流式连接中断后能否重试。MCP 请求则要把“这个用户能否调用这个工具”和“这个 Agent 此刻是否被授权”纳入决策。若这些信息只能靠外部服务拼接,网关就只是承载点;若能形成统一策略、审计事件和回滚版本,执行层的说法才成立。
我的判断
奖项说明 AVAP 的方向获得了行业关注,却不能替代架构证据。结合 vLLM 和 SGLang 的最新变化,我会把 AVAP Gateway Advanced 看成“值得做 POC 的统一执行层”,而不是已经被证明的 AI inference gateway。
POC 不应只压测吞吐。至少要记录四组结果:普通 API 与流式 AI 请求的 P99;token 上限、优先级、重试和回压是否可观测;控制面失联时数据面是否按最后配置安全运行;以及从 AVAP 迁移到 Kong、Envoy 或 APISIX 时,路由、身份、审计和回滚各要重写多少。只有这些结果闭环,Best Innovation 才能转化为生产选择。